Parties réseau et hôte
Une adresse IPv4 (32 bits) se compose d'une partie réseau (identique pour tous les hôtes d'un même réseau) et d'une partie hôte (unique par hôte). Le masque de sous-réseau indique où se situe la frontière entre les deux.
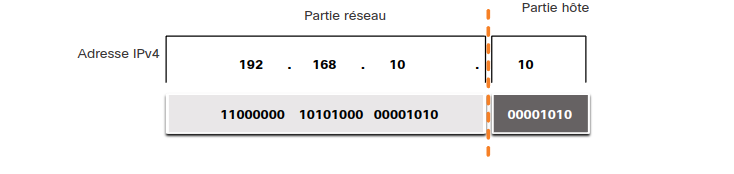
Masque de sous-réseau
Le masque est une suite de bits à 1 (partie réseau) suivie de bits à 0 (partie hôte) — il ne contient pas l'adresse elle-même, il indique seulement où lire la partie réseau vs hôte.

Longueur de préfixe (notation slash)
Nombre de bits à 1 dans le masque, écrit /n. Ex. 192.168.10.10/24 = 192.168.10.10 avec masque 255.255.255.0.
| Masque | Préfixe |
|---|---|
| 255.0.0.0 | /8 |
| 255.255.0.0 | /16 |
| 255.255.255.0 | /24 |
| 255.255.255.128 | /25 |
| 255.255.255.192 | /26 |
| 255.255.255.224 | /27 |
| 255.255.255.240 | /28 |
| 255.255.255.248 | /29 |
| 255.255.255.252 | /30 |
Trouver l'adresse réseau : opération AND
1 AND 1 = 1, tout le reste = 0. L'adresse réseau = (adresse IP) AND (masque de sous-réseau), bit à bit.
192.168.10.10   → 11000000.10101000.00001010.00001010
255.255.255.0   → 11111111.11111111.11111111.00000000
AND             → 192.168.10.0   (adresse réseau)
Réseau, hôte et diffusion
Pour un réseau donné (ex. 192.168.10.0/24, masque 255.255.255.0) :
- Adresse réseau : partie hôte à tous 0 →
192.168.10.0 - Première adresse d'hôte : partie hôte =
...0001→192.168.10.1 - Dernière adresse d'hôte : partie hôte =
...1110→192.168.10.254 - Adresse de diffusion : partie hôte à tous 1 →
192.168.10.255
L'adresse réseau et l'adresse de diffusion ne peuvent jamais être attribuées à un hôte. Tous les hôtes du même réseau partagent le même masque et les mêmes bits réseau ; seule la partie hôte diffère.
Types de transmission IPv4
- Monodiffusion : un à un. La source est toujours une monodiffusion.
- Diffusion : un à tous, partie hôte à
1(ex.192.168.10.255) ou diffusion limitée255.255.255.255. Traitée par tout le domaine de diffusion ; les routeurs ne la transmettent pas entre réseaux (les diffusions dirigées sont désactivées par défaut depuis IOS 12.0 —no ip directed-broadcasts). IPv6 n'a pas de diffusion. - Multidiffusion : un vers un groupe abonné. Plage réservée
224.0.0.0–239.255.255.255(ex. OSPF utilise224.0.0.5).
Adresses publiques et privées
Les adresses publiques sont routables sur Internet. Les adresses privées (RFC 1918) sont réservées à l'usage interne, non routables globalement :
| Bloc | Plage |
|---|---|
| 10.0.0.0/8 | 10.0.0.0 – 10.255.255.255 |
| 172.16.0.0/12 | 172.16.0.0 – 172.31.255.255 |
| 192.168.0.0/16 | 192.168.0.0 – 192.168.255.255 |
Un paquet à adresse source privée doit être traduit (NAT) vers une adresse publique avant de sortir vers Internet — généralement fait par le routeur de bordure. Les ressources publiquement accessibles (serveur web...) résident typiquement dans une DMZ avec des adresses publiques.
Adresses réservées
- Bouclage :
127.0.0.0/8(généralement127.0.0.1) — dirige le trafic vers soi-même, utile pour tester la pile TCP/IP locale. - Link-local / APIPA :
169.254.0.0/16— auto-attribuée par Windows si aucun serveur DHCP n'est joignable.
Adressage par classe (historique, obsolète)
Avant le milieu des années 1990, les adresses étaient allouées par classes fixes (remplacé depuis par l'adressage sans classe) :
| Classe | Plage | Préfixe fixe | Usage |
|---|---|---|---|
| A | 0.0.0.0 – 127.255.255.255 | /8 | Très grands réseaux (16M+ hôtes) |
| B | 128.0.0.0 – 191.255.255.255 | /16 | Réseaux moyens/grands (~65k hôtes) |
| C | 192.0.0.0 – 223.255.255.255 | /24 | Petits réseaux (254 hôtes) |
| D | 224.0.0.0 – 239.255.255.255 | — | Multidiffusion |
| E | 240.0.0.0 – 255.255.255.255 | — | Expérimental |
Domaines de diffusion et segmentation
Un domaine de diffusion regroupe tous les hôtes qui reçoivent les mêmes diffusions (ex. ARP, DHCP). Les commutateurs propagent les diffusions sur tous leurs ports ; les routeurs les bloquent — chaque interface de routeur délimite donc un domaine de diffusion.
Un domaine de diffusion trop grand (beaucoup d'hôtes) génère un trafic de diffusion excessif → réseau et périphériques ralentis. Solution : créer des sous-réseaux (segmentation), ce qui réduit aussi la portée des problèmes de sécurité/configuration et permet des politiques de communication entre sous-réseaux.
Sous-réseautage (subnetting)
Emprunter des bits à la partie hôte pour créer plusieurs sous-réseaux à partir d'un même bloc. Nombre d'hôtes utilisables par sous-réseau :
(h = bits hôtes restants ; -2 pour l'adresse réseau et l'adresse de diffusion)
Sous-réseautage d'un /24 (emprunt dans le 4e octet)
| Nouveau préfixe | Bits empruntés | Sous-réseaux | Hôtes/sous-réseau |
|---|---|---|---|
| /25 | 1 | 2 | 126 |
| /26 | 2 | 4 | 62 |
| /27 | 3 | 8 | 30 |
| /28 | 4 | 16 | 14 |
| /29 | 5 | 32 | 6 |
| /30 | 6 | 64 | 2 |
Chaque bit emprunté double le nombre de sous-réseaux et divise par deux (moins 2) le nombre d'hôtes disponibles.
VLSM (Variable Length Subnet Mask)
Le sous-réseautage classique attribue le même masque à tous les sous-réseaux → beaucoup d'adresses gaspillées quand les besoins varient (ex. un lien routeur-à-routeur n'a besoin que de 2 adresses, mais un /27 en offre 30, gaspillant 28).
VLSM permet de sous-réseauter un sous-réseau, avec un masque différent selon le besoin réel de chaque segment — en commençant toujours par satisfaire le plus grand sous-réseau, puis en subdivisant pour les plus petits.
Exemple typique : un réseau /24 divisé en 4 sous-réseaux /27 (30 hôtes) pour des LAN, puis un des /27 restants re-subdivisé en sous-réseaux /30 (2 hôtes, formule 2² - 2 = 2) pour les liaisons inter-routeurs — évitant ainsi le gaspillage de 28 adresses par liaison.
Convention courante : la première adresse d'hôte de chaque sous-réseau LAN est attribuée à l'interface routeur (passerelle par défaut des hôtes de ce sous-réseau).
TODO
11.1.7 · 11.1.8 (en anglais) · 11.2.4 · 11.3.3 · 11.3.7 · 11.3.8 · 11.4.4 · 11.6.5 · 11.6.6 · 11.7.4 · 11.8.6